لا تزال معظم عمليات الاحتيال عبر الإنترنت تدور حول هدف واحد: سرقة كلمة مرورك. لقد تدربنا على مراقبة صفحات تسجيل الدخول المزيفة، والروابط المشبوهة، ورسائل البريد الإلكتروني العاجلة التي تطلب منا “التحقق” من بيانات اعتماد حسابنا.

ولكن هناك موجة جديدة من الهجمات على حسابات Microsoft تعمل بشكل مختلف. يقوم الضحايا بتسجيل الدخول على موقع Microsoft الحقيقي، واستخدام فحوصات أمنية حقيقية، وحتى إكمال المصادقة متعددة العوامل بنجاح – ومع ذلك لا يزال المهاجمون يحصلون على إمكانية الوصول.
هذه التقنية، المعروفة باسم تصيد رمز الجهاز، لا تسرق كلمة مرورك على الإطلاق. بدلاً من ذلك، فإنها تخدعك لمنح حق الوصول بنفسك، باستخدام نظام مصادقة Microsoft الخاص تمامًا كما هو مصمم.
روابط سريعة
تسجيل الدخول برمز الجهاز مفيد حقًا
ربما استخدمته عدة مرات من قبل
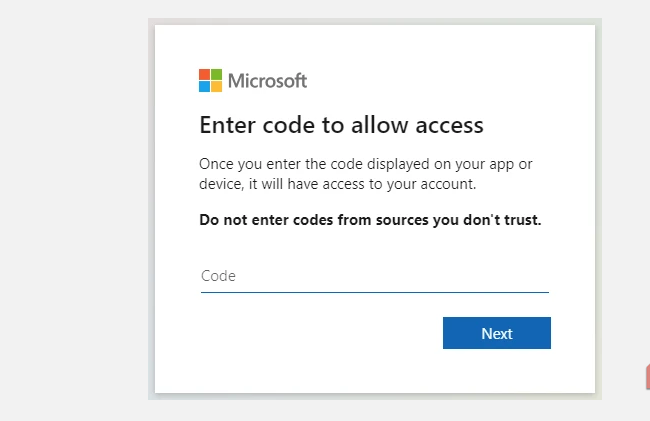
تدعم Microsoft، مثل شركات التكنولوجيا الكبرى الأخرى، شيئًا يسمى تدفق تخويل الجهاز، والذي يُعرف أيضًا باسم تسجيل الدخول برمز الجهاز. ولكن الأكثر شيوعًا من ذلك، هي تلك اللحظة التي يتم فيها عرض رمز تسجيل دخول مطابق عبر أجهزتك بدلاً من صفحة تسجيل دخول كاملة، والذي يجب عليك مطابقته أو إدخاله لإكمال عملية تسجيل الدخول.
إنه مفيد حقًا، خاصة على الأجهزة التي لا يمكنها عرض صفحة تسجيل دخول كاملة بسهولة أو في الحالات التي تتصل فيها بجهاز محدود الاستخدام. على سبيل المثال، ربما تكون قد صادفت هذه الرموز على تلفزيونك الذكي أو عند الاتصال بالتلفزيون في غرفة الفندق الخاصة بك – وكلاهما مثالان رئيسيان.
في معظم الأوقات، تكون هذه العملية آمنة تمامًا، ولا يوجد شيء خطير في هذه العملية. ولكن كل ذلك يتغير مع وجود ثغرة استغلال محددة.
يمكن استخدام الميزات المشروعة ضدك
إنها تستغل افتراضًا شائعًا
يعد تسجيل الدخول برمز الجهاز مفيدًا بشكل لا يصدق. ومع ذلك، يمكن استغلاله لأن عمليات تسجيل دخول الجهاز تفترض بشكل طبيعي أن الشخص الذي أدخل الرمز قد بدأ الطلب. هذا جزئيًا حيث تنهار العملية.
إذا كان المهاجم يعرف عنوان بريدك الإلكتروني أو أي جزء آخر من بيانات الاتصال المعروفة، فيمكنه بدء طلب تسجيل دخول الجهاز من جهازه الخاص، وبدء جلسة فريدة. بعد ذلك، تقوم Microsoft (وشركات التكنولوجيا الأخرى) بإنشاء رمز جهاز شرعي مرتبط بتلك الجلسة.



هنا يصبح الأمر معقدًا. بدلًا من محاولة استخدامه بأنفسهم، يمكن للمهاجم إرسال الرمز مباشرةً إليك، متنكرًا في هيئة عملية أخرى، والعديد منها يأخذ تكتيكات التصيد الاحتيالي المألوفة في الاعتبار:
- تنبيه أمني يدعي وجود نشاط مشبوه
- إشعار عاجل من Microsoft 365
- رسائل من Teams أو رسالة دعم تكنولوجيا المعلومات
- طلبات بريد إلكتروني تجارية أو غيرها
يوجهك الطلب لزيارة صفحة تسجيل دخول Microsoft الرسمية وإدخال الرمز المقدم “لتأمين” أو “التحقق” من حسابك. هنا تبدأ المرحلة التالية من عملية الاستغلال. أنت لا تزور صفحة تسجيل دخول مزيفة أو بوابة تصيد احتيالي مصممة بذكاء: إنها صفحة تسجيل دخول Microsoft فعلية، وعمليات التحقق من المصادقة حقيقية.
أنت تقدم رمز الجهاز لتسجيل الدخول كالمعتاد، وتوافق على الطلب، وتشعر أنك قمت بحماية حسابك. ولكن في الواقع، قمت فعليًا بمصادقة المهاجم، وسلمته مفاتيح حسابك في هذه العملية.
في العملية بأكملها، لا يتم الكشف عن كلمة مرورك أبدًا، ومع ذلك فقد سلمت حسابك مباشرةً.
لماذا تنجح عملية الاحتيال برمز الجهاز لتسجيل الدخول بشكل جيد؟
الأمر كله يتعلق بالتقليد
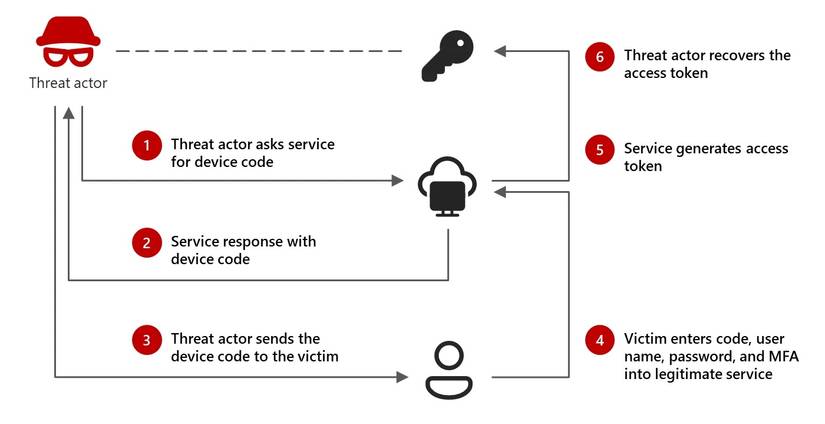
تكمن المشكلة الأكبر في عمليات الاحتيال لتسجيل الدخول برمز الجهاز في أنها تتجاوز معظم تكتيكات التصيد الاحتيالي التقليدية. عادةً ما يتضمن التصيد الاحتيالي صفحة تسجيل دخول مستنسخة، أو صفحة تسجيل دخول مشابهة، أو نظام يعترض بيانات الاعتماد.
بينما تتخطى عملية الاحتيال للتصيد الاحتيالي لتسجيل الدخول برمز الجهاز كل ذلك، مما يجعل كل شيء يبدو قانونيًا وشرعيًا. حسنًا، ليس حتى جعلها تبدو “قانونية” – بل هي كذلك بالفعل، حيث أنك تتفاعل مع عملية مصادقة Microsoft. تنجح عملية الاحتيال بأكملها لأن جميع العمليات تعمل تمامًا كما ينبغي؛ لقد تم عكسها عليك قليلاً فقط.
إذًا، ما الذي يمكن أن يحصل عليه المهاجم باستخدام رمز الوصول الخاص بك؟
من الواضح أن مصادقة مهاجم هو وضع سيئ
بعد إتمام المصادقة، تصدر Microsoft ما يعرف برمز الوصول (access token)، والذي يعمل بمثابة إثبات مؤقت بأنه قد تم التحقق من تسجيل الدخول بالفعل. من الناحية الوظيفية، يفترض النظام أن حامل الرمز قد أثبت هويته بالفعل، لذلك يسمح بالوصول دون أن يطلب بيانات الاعتماد بشكل متكرر.
بعد ذلك، تعتمد الإجابة على ما يمكن للمهاجم الحصول عليه حقًا على الحساب المستهدف. على سبيل المثال، إذا تم استهداف حساب Outlook الخاص بك، فيمكن للمهاجم الوصول إلى رسائل البريد الإلكتروني الخاصة بك، ثم بالتبعية، إلى الخدمات الأخرى المرتبطة بالعنوان (عن طريق إعادة تعيين كلمات المرور، والوصول إلى رموز المصادقة الثنائية 2FA، وما إلى ذلك).
ولكن إذا تم استهداف تسجيل الدخول إلى Teams الخاص بك، فقد ينتهي المطاف بالمهاجم داخل حساب Teams الخاص بشركتك، مع الوصول إلى البيانات الموجودة هناك.
إذًا، كيف تحمي نفسك من التصيد الاحتيالي لأكواد الأجهزة؟
يقظة دائمة لا تنتهي أبدًا
في النهاية، أفضل دفاع ضد هجمات تسجيل الدخول إلى الأجهزة باستخدام الأكواد هو محاولة فهم كيفية عمل تسجيل الدخول إلى الأجهزة فعليًا. حتى المستوى الأساسي من فهم عمليات تسجيل الدخول إلى الأجهزة سيحميك من هذا الهجوم التصيدي.
باختصار، يجب أن تظهر أكواد تسجيل الدخول إلى الأجهزة فقط عندما تبدأ تسجيل الدخول على جهاز آخر بنفسك. لن ترسل لك Microsoft رمزًا عشوائيًا لتأمين حسابك، على غرار الطريقة التي لن تراسلك بها أبدًا لطلب كلمة مرورك، أو لتأكيد رمز المصادقة الثنائية 2FA، وما إلى ذلك.
هذا لا يقتصر على Microsoft فقط. لا ينبغي لأي شركة، سواء كانت تقنية أم لا، أن تطلب منك هذه المعلومات. إنها خاصة وبك وحدك.
في معظم الحالات، يمكنك اتباع القواعد الأمنية الشائعة لاكتشاف عمليات التصيد الاحتيالي:
- لا تدخل أبدًا رمز تسجيل الدخول المرسل عبر البريد الإلكتروني أو الدردشة أو الرسائل النصية.
- تعامل مع طلبات المصادقة غير المتوقعة بنفس الطريقة التي تتعامل بها مع طلب كلمة المرور.
- إذا تلقيت مطالبة MFA لم تقم بتشغيلها، فارفضها على الفور.
- راجع نشاط تسجيل الدخول إلى Microsoft بانتظام بحثًا عن التطبيقات أو الجلسات غير المألوفة.
تذكر أن رموز المصادقة هي أذونات وليست خطوات تحقق. إذا لم تبدأ العملية، فقد بدأها شخص آخر.