يبدو إعداد شبكتك المنزلية مهمة بسيطة إلى حد معقول. يقوم مزود خدمة الإنترنت الخاص بك بالفعل بكل العمل الشاق نيابة عنك، وكل ما عليك فعله هو إدخال كلمة مرور Wi-Fi للبدء. بالتأكيد هذا كل ما تحتاج إليه للاتصال بالإنترنت، ولكن جهاز التوجيه الخاص بك ليس آمنًا كما تعتقد.
اعتقدت أن شبكة Wi-Fi الخاصة بي آمنة حتى فحصت إعدادات جهاز التوجيه الخاص بي، ولكن فحص المنافذ المفتوحة كشف عن مخاطر أكبر بكثير. من الخارج، بدا كل شيء على ما يرام، ولكن خلف الكواليس، كان جهاز التوجيه الخاص بي يجيب بهدوء على طرقات من الإنترنت المفتوح على المنافذ التي لم أقم بتعريضها عن وعي أبدًا.
روابط سريعة
ماذا يعني المنفذ المفتوح لشبكتك فعليًا
إنه ليس مجرد رقم – إنه باب مفتوح
فكر في شبكتك المنزلية كمبنى وجهاز التوجيه كبوابة رئيسية. كل منفذ يشبه بابًا مرقمًا في ذلك المبنى. في معظم الأوقات، يسمح جهاز التوجيه بدخول حركة المرور فقط عندما يبدأ شيء ما داخل شبكتك المحادثة، مثل متصفحك الذي يقوم بتحميل موقع ويب.
المنفذ المفتوح المعرض للإنترنت يعني أن أي شخص هناك يمكنه طرق هذا الباب مباشرة. هذا ليس سيئًا أو غير آمن تلقائيًا، لأن بعض الخدمات تحتاج إليه حقًا، مثل خوادم الألعاب أو الوصول عن بُعد أو خوادم الوسائط. ولكن كل منفذ مفتوح هو مسار هجوم محتمل إذا كان أي شيء يقع خلفه ضعيفًا أو قديمًا أو تم تكوينه بشكل خاطئ. يمكن لزوج من مربعات الاختيار المهملة أو الإعدادات الافتراضية أن تحول هذا الخطر المجرد بهدوء إلى شيء حقيقي للغاية.
كيفية فحص جهاز التوجيه الخاص بك بحثًا عن المنافذ المفتوحة
الأدوات البسيطة التي يمكن لأي شخص استخدامها
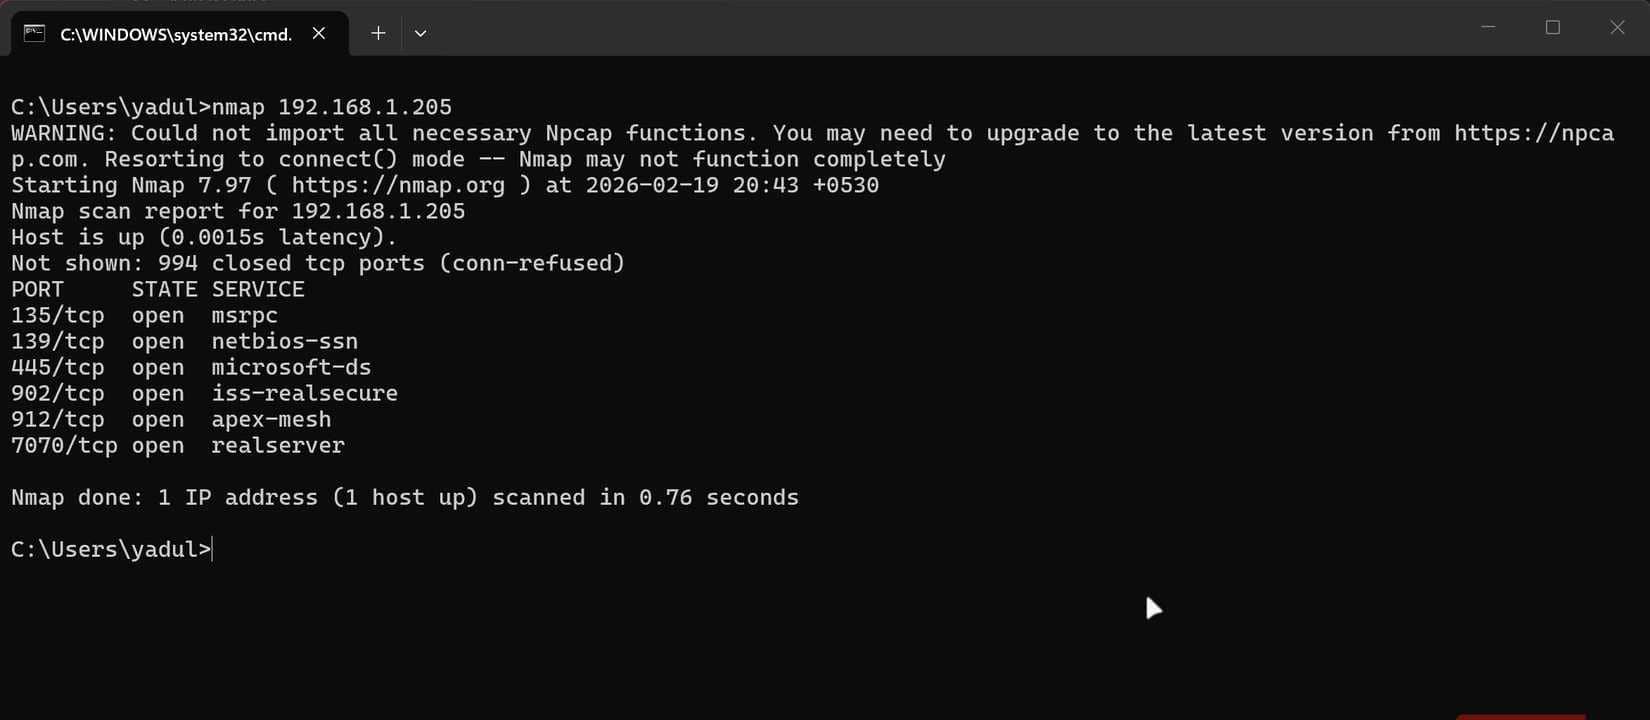
لمعرفة ما يمكن للعالم الخارجي الوصول إليه، يجب عليك فحص عنوان IP العام الخاص بك من جانب الإنترنت، وليس من داخل شبكتك أو شبكة Wi-Fi. أسهل طريقة هي من خلال الأدوات المستندة إلى المتصفح مثل أداة فحص المنافذ المفتوحة YouGetSignal أو PortChecker أو مواقع مماثلة. عادةً ما تكتشف هذه الأدوات عنوان IP العام الخاص بك تلقائيًا وتفحص مجموعة شائعة من المنافذ المفتوحة.
للحصول على نظرة ثاقبة أعمق وأكثر تقنية، يمكنك استخدام Nmap. بمجرد تثبيته على Linux أو macOS، يمكن إجراء فحص سريع باستخدام الأمر التالي:
nmap -Pn -F YOUR_PUBLIC_IP
لإجراء فحص أكثر شمولاً، قم بتشغيل:
nmap -Pn --top-ports 1000 YOUR_PUBLIC_IP
ولتحديد الخدمات والإصدارات:



nmap -Pn -sV --top-ports 1000 YOUR_PUBLIC_IP
على نظام التشغيل Windows، بعد تثبيت Nmap، تعمل نفس الأوامر في PowerShell أو Windows Terminal. إذا كنت تفضل واجهة مستخدم رسومية، فاستخدم Zenmap، واكتب عنوان IP الخارجي الخاص بك، وقم بتشغيل فحص مكثف. لمطابقة هذه النتائج مع التطبيقات الفعلية على أجهزتك، استخدم netstat -ano | findstr LISTENING على نظام التشغيل Windows، أو ss -tulpn on Linux، أو lsof -i -P | grep LISTEN على macOS.
ما اكتشفته على جهاز التوجيه المنزلي “العادي” الخاص بي
الإعدادات الافتراضية لم تكن آمنة كما افترضت
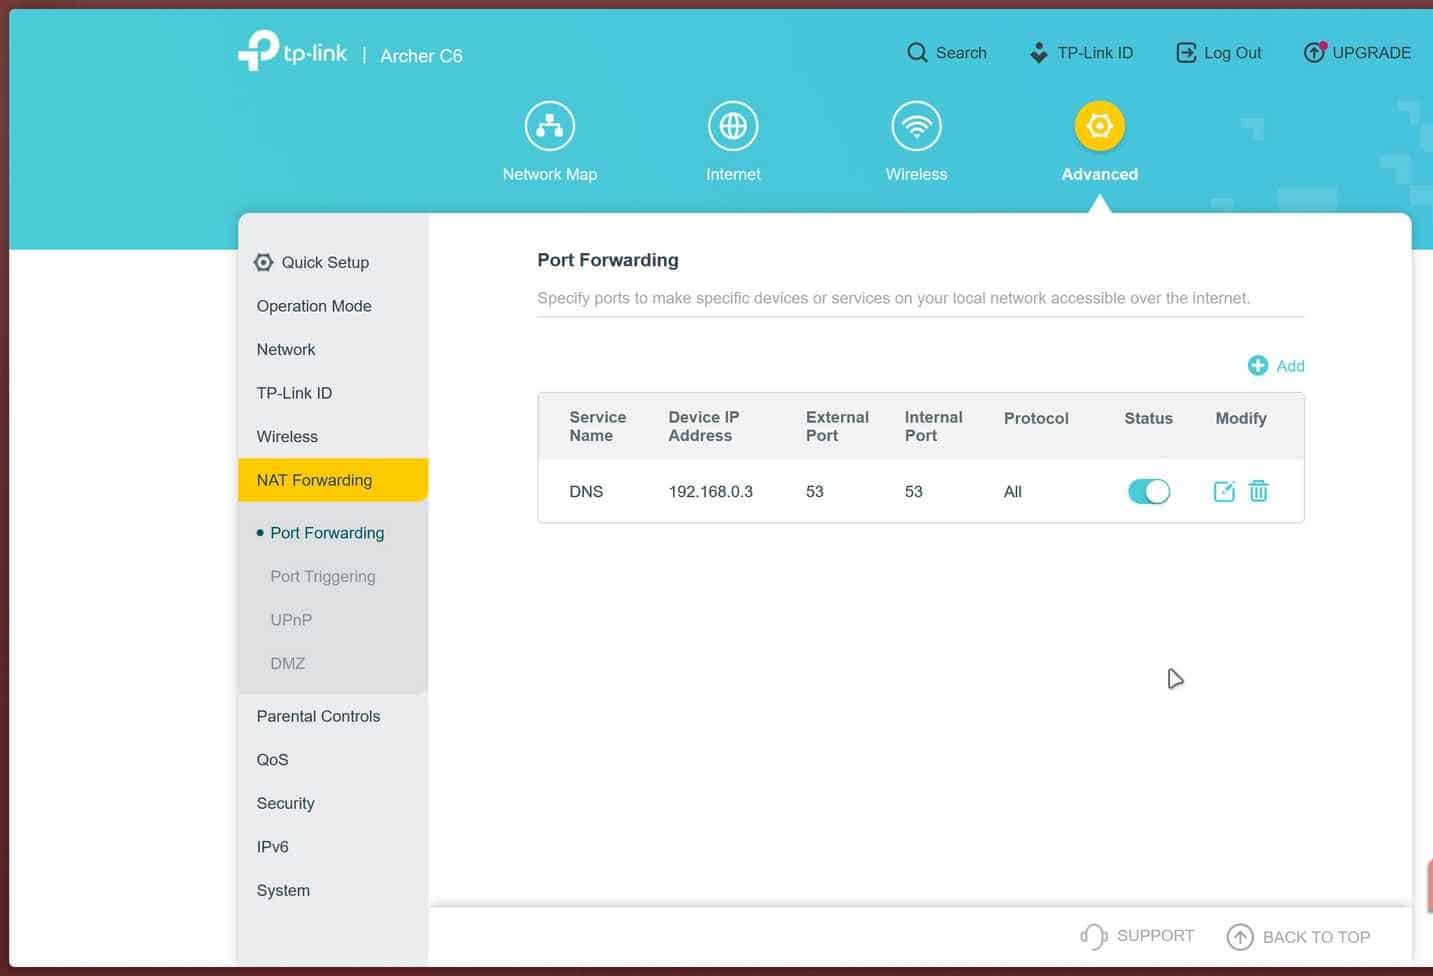
عندما فحصت جهاز التوجيه المنزلي المتوسط الخاص بي، توقعت الحصول على سجل نظيف. بدلاً من ذلك، حصلت على قائمة صغيرة ومرتبة من الأبواب المفتوحة. كان هناك منفذ ويب مفتوح لميزة الإدارة عن بُعد التي قام مزود خدمة الإنترنت الخاص بي بتمكينها بهدوء حتى يتمكنوا من إدارة جهاز التوجيه من الخارج. كان هناك منفذ عالي عشوائي تبين أنه منفذ ميزة النسخ الاحتياطي السحابي NAS الذي لم أغلقه مطلقًا بعد الاختبار. منفذ عالي آخر تم تعيينه لخادم Minecraft كنت قد أوقفته قبل أشهر ولكن لم أقم بإزالته مطلقًا من قواعد إعادة توجيه المنفذ بجهاز التوجيه الخاص بي.
بشكل فردي، لم يبدُ أي من هذه الأمور مثيرًا للقلق. ولكن مجتمعة، كانت تعني أن صفحة تسجيل الدخول إلى جهاز التوجيه الخاص بي كانت قابلة للوصول من الإنترنت، وأن جهازين غير مُحدَّثين ونادرًا ما يتم فحصهما كانا ينتظران أي شخص يقوم بمسح النطاق الصحيح في اليوم المناسب. إذا قمت بمسح جهاز توجيه نموذجي، فمن المحتمل أن ترى شيئًا مألوفًا. يبدو الأمر برمته غير ضار حتى تتذكر أن المهاجمين يقومون بأتمتة عمليات المسح هذه ويمكنهم فحص نطاقات المنافذ بأكملها في دقائق، عبر مئات، إن لم يكن آلاف عناوين IP.
لماذا تمثل المنافذ المكشوفة خطرًا أمنيًا جسيمًا
منفذ مفتوح واحد هو كل ما يتطلبه الأمر أحيانًا
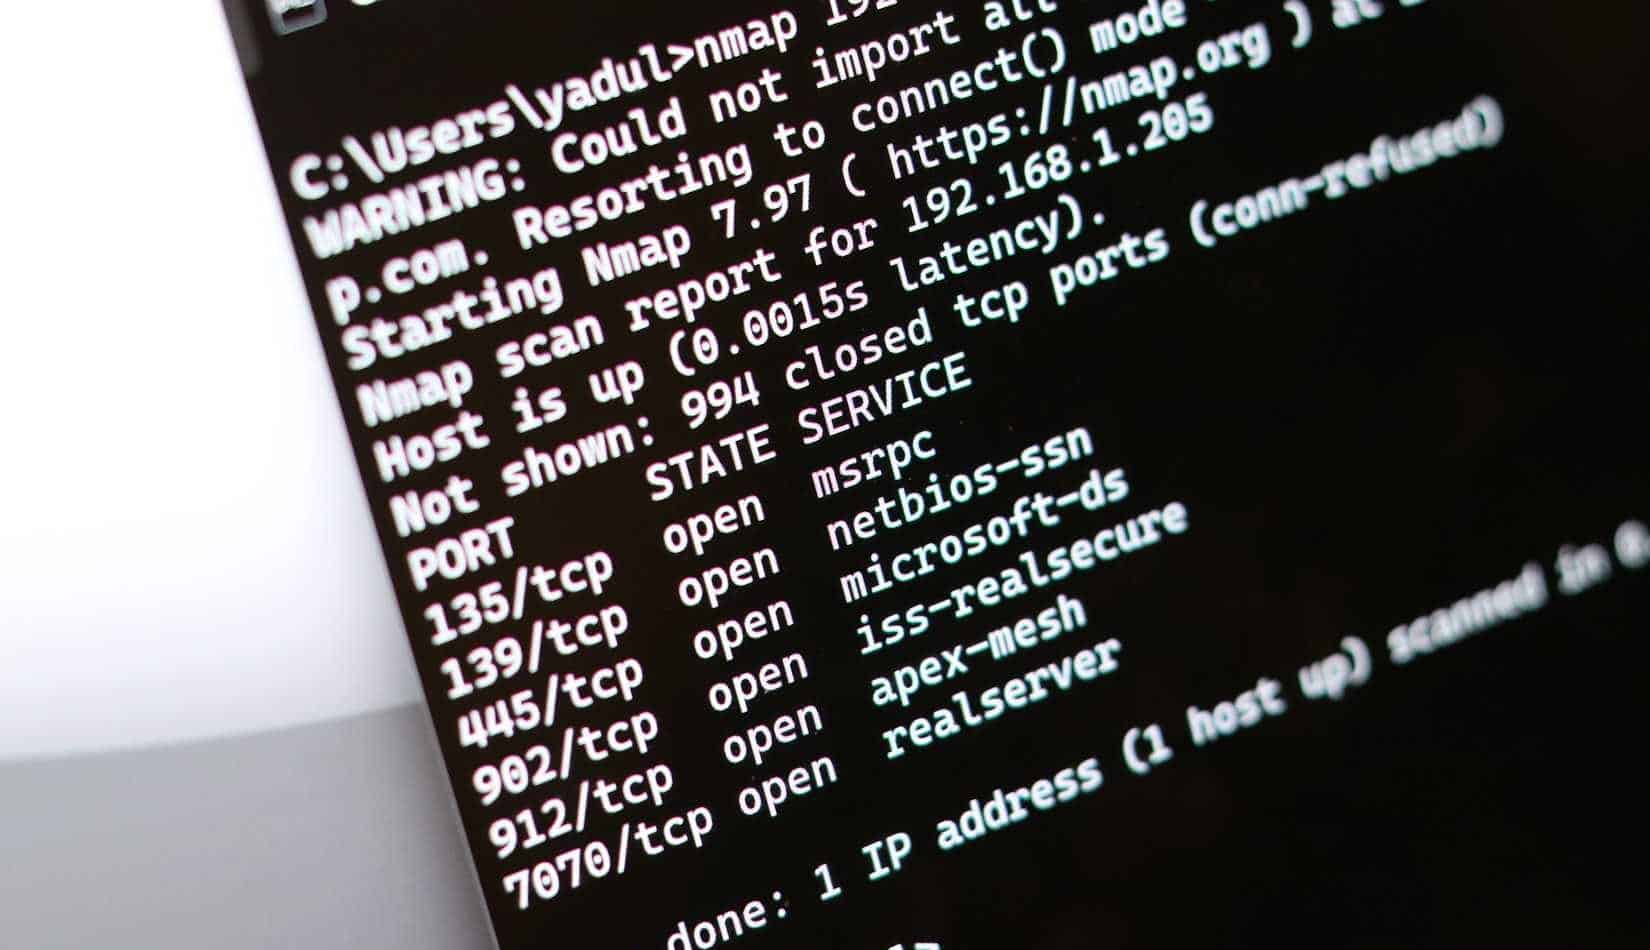
لا يخمن المهاجمون عنوان IP الخاص بك ويقومون بفحصه يدويًا؛ بل يقومون بعمليات مسح آلية واسعة النطاق عبر الإنترنت، بحثًا عن أي شيء يستجيب على منافذ مثيرة للاهتمام. بمجرد حصولهم على استجابة، يقومون بأخذ بصمة الخدمة، والتحقق من إصدارها، والبدء في إلقاء الثغرات المعروفة، أو عمليات تسجيل الدخول الافتراضية، أو محاولات حشو بيانات الاعتماد عليها.
تجعل كلمات المرور الضعيفة أو الافتراضية أجهزة التوجيه والخدمات سهلة الاختراق بالقوة الغاشمة، خاصة بالنظر إلى أن كلمة المرور الافتراضية لجهاز التوجيه الخاص بك من المحتمل أن تكون موجودة في قاعدة بيانات عامة. غالبًا ما تحتوي البرامج الثابتة وبرامج الخادم غير المُحدَّثة على ثغرات علنية متاحة للنسخ واللصق. تعمل واجهات المسؤول المكشوفة عن طريق الخطأ على تسليم مفاتيح الشبكة الخاصة بك بشكل فعال إذا تمكن شخص ما من تسجيل الدخول. يمكن لخدمات مثل FTP المفتوح (المنفذ 21) أو SMB (المنفذ 445) أو RDP (المنفذ 3389) تسريب الملفات أو توفير موطئ قدم مثالي للتحرك بشكل أعمق داخل شبكتك المنزلية. وفي الوقت نفسه، يبدو كل شيء في الداخل على ما يرام: تعمل شبكة Wi-Fi، ويعمل البث، وليس لديك أي علامات واضحة على أن جهاز التوجيه الخاص بك يجيب بهدوء على طرقات من العالم الخارجي.
كيف أغلقت تلك المنافذ وقمت بتحصين جهاز التوجيه الخاص بي
بعض الإعدادات وستكون آمنًا نسبيًا
بمجرد معرفة المنافذ المفتوحة، مهمتك هي إغلاق أي شيء لا تحتاجه بشكل صريح وتحصين الباقي. قم بتسجيل الدخول إلى صفحة إدارة جهاز التوجيه الخاص بك من داخل شبكتك عن طريق كتابة عنوان IP الخاص بالعبّارة الافتراضية (عادةً 192.168.0.1 أو 192.168.1.1) في متصفح. إذا كانت كلمة مرور المسؤول لا تزال هي الافتراضية المطبوعة على الملصق، فقم بتغييرها فورًا إلى كلمة مرور قوية وفريدة.
بعد ذلك، ابحث عن أي إدارة عن بُعد من الإنترنت وقم بتعطيلها. عادةً ما توجد هذه الخيارات ضمن إعدادات الإدارة أو النظام أو الإدارة. ثم ابحث عن UPnP و NAT-PMP ضمن إعدادات متقدمة أو الشبكة أو NAT/إعادة التوجيه وقم بتعطيلها، حتى لا تتمكن الأجهزة من إحداث ثقوب في جدار الحماية الخاص بك بصمت.
في صفحة إعادة توجيه المنافذ أو الخوادم الافتراضية، احذف القواعد التي لا تتعرف عليها أو لم تعد تستخدمها، خاصةً تلك التي تشير إلى الكاميرات أو صناديق NAS أو أجهزة الكمبيوتر. قم بتحديث البرنامج الثابت لجهاز التوجيه الخاص بك إذا أمكن لضمان تصحيح أي أخطاء معروفة.
بالنسبة لأي شيء تحتفظ به مفتوحًا عن قصد، استخدم كلمات مرور قوية، وقم بتمكين المصادقة الثنائية إذا أمكن، وفضل البروتوكولات الآمنة مثل SSH أو VPN على Telnet أو FTP أو RDP المكشوف، وقيد الوصول عن طريق IP حيث يسمح البرنامج بذلك.
إذا كنت ستفعل شيئًا واحدًا اليوم، فأغلق هذه المنافذ
فوز أمني في 10 دقائق
بدأت هذا التمرين معتقدًا أنه سيكون تأكيدًا مملًا على أن كل شيء مؤمن. بدلاً من ذلك، حولت الأجهزة المنسية وعمليات إعادة التوجيه المتبقية والوصول عن بُعد الذي تم تمكينه بواسطة مزود خدمة الإنترنت شبكتي المنزلية العادية بهدوء إلى شيء يمكن أن يتعثر فيه روبوت عشوائي ويدمره.
إذا لم تكن قد قمت بفحص شبكتك بحثًا عن المنافذ المفتوحة حتى الآن، فخصص فترة ما بعد الظهر للقيام بذلك. قم بإجراء فحص، ونظف عمليات إعادة التوجيه، وقم بتعطيل الإدارة عن بُعد، ويرجى تغيير كلمة المرور الافتراضية على جهاز التوجيه الخاص بك. الهدف ليس أن تكون آمنًا تمامًا، ولكنك عمليًا لا تستطيع ذلك، ولكن أن تكون مملًا بدرجة كافية، بحيث ينتقل المهاجمون إلى الهدف التالي الأسهل.