لقد كادت لافتات الموافقة على ملفات تعريف الارتباط أن تكسرني. فكل موقع ويب أزوره يعرض نفس الطقوس المرهقة – نافذة منبثقة تطالبني باتخاذ خيارات بشأن التتبع والتحليلات والتخصيص وعشرات الفئات الأخرى التي بالكاد أفهمها. اعتدت أن أنقر بجد على كل واحدة منها، وأرفض بعناية ما لا أريده. ويرجع ذلك في الغالب إلى أنني فهمت الإجابة على السؤال حول ما إذا كنت حقًا بحاجة إلى قبول جميع ملفات تعريف الارتباط أثناء التصفح هي “لا” قاطعة. ثم بدأت في الضغط على “قبول الكل” بدافع الإرهاق الشديد. شعرت أن هذا الاستسلام خاطئ، ولكن ماذا يمكنني أن أفعل أيضًا؟
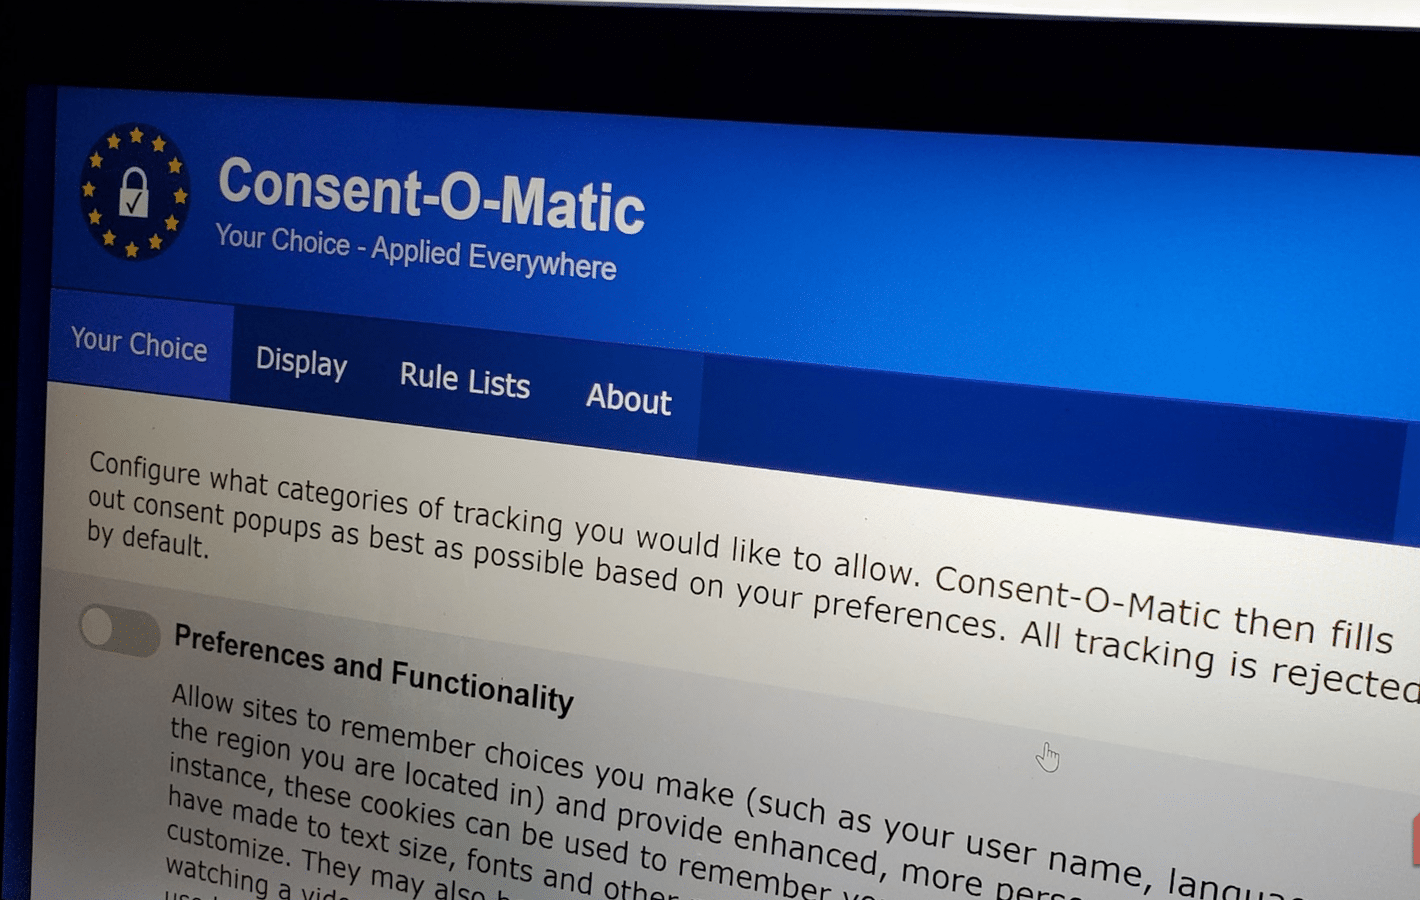
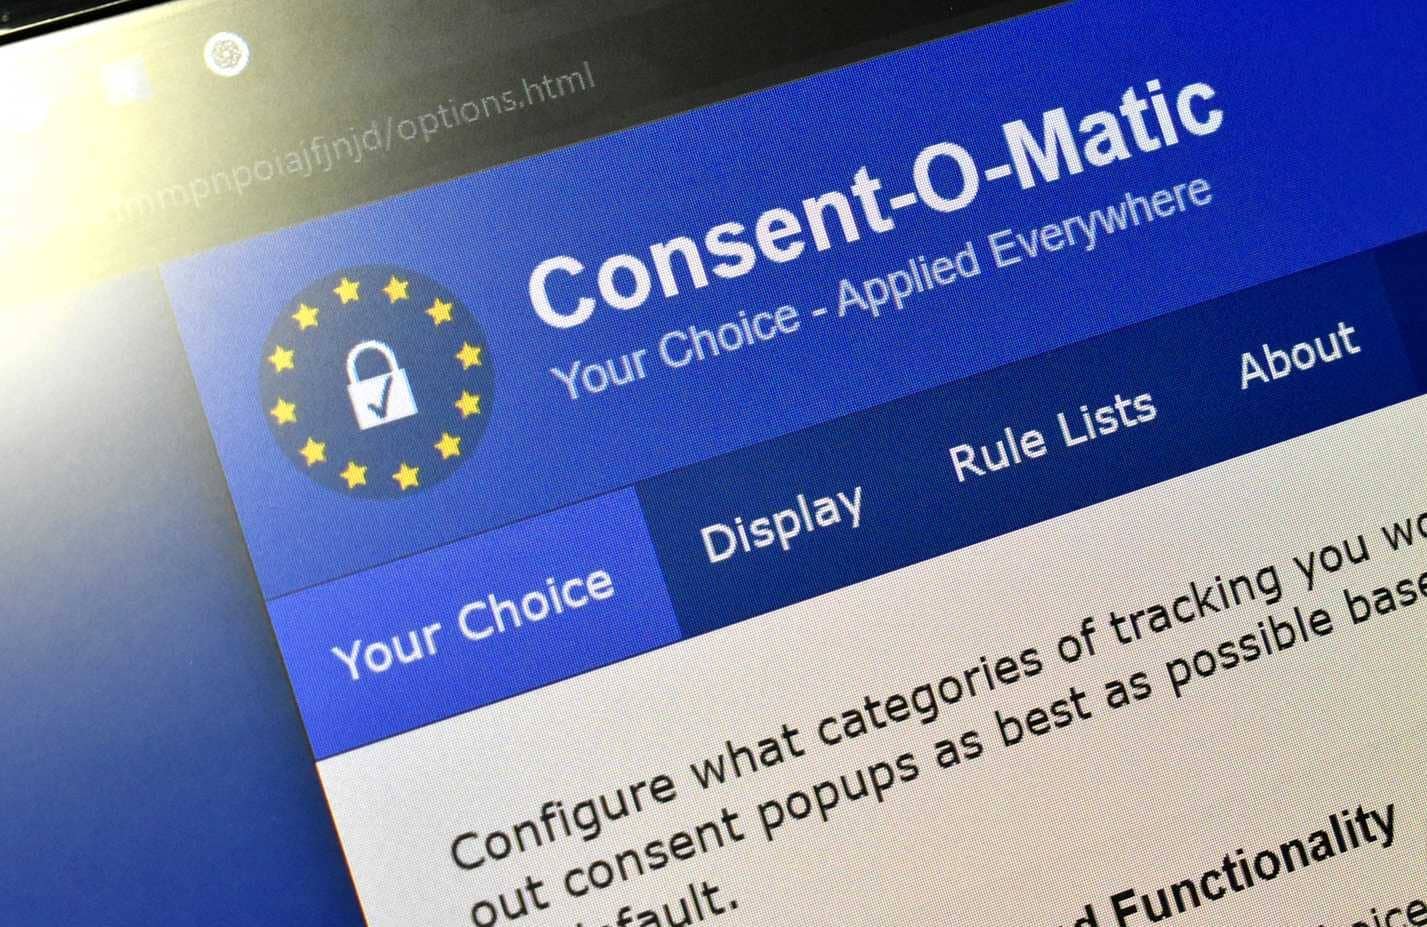
اتضح لي أنني لست مضطرًا لفعل أي شيء. Consent-O-Matic، وهو امتداد للمتصفح تم تطويره بواسطة باحثي الخصوصية في جامعة آرهوس في الدنمارك، يتعامل مع نماذج الموافقة هذه تلقائيًا. إنه يعادل وجود شخص يقف بينك وبين كل بائع متجول، ويرفض بأدب نيابة عنك.
Consent-O-Matic يعالج مشكلة لم يكن ينبغي أن توجد في المقام الأول
يهدف القانون العام لحماية البيانات (GDPR) إلى حمايتك، ولكنه أطلق العنان لوباء من المضايقات بدلاً من ذلك
المفارقة لا تغيب عن ذهني أن القانون العام لحماية البيانات (GDPR) في أوروبا، وهو تشريع مصمم لحماية خصوصيتنا، قد أفرز وباءً من لافتات الموافقة المربكة والمتلاعبة. من المفيد أن تفهم ما هو القانون العام لحماية البيانات (GDPR) ولماذا ترى النوافذ المنبثقة، حتى تتمكن من رؤية سبب حدوث ذلك. غالبًا ما تستخدم هذه النوافذ المنبثقة ما يسميه الباحثون “الأنماط المظلمة”: مربعات محددة مسبقًا، وأزرار رفض مخفية، ولغة مربكة عمدًا مصممة لخداعك للتخلي عن بياناتك. دراسة أجريت عام 2020 من قبل باحثين في جامعة آرهوس، فحصت 680 نافذة منبثقة للموافقة ووجدت أن جزءًا صغيرًا فقط (11.8٪!) كان متوافقًا بالفعل مع القانون العام لحماية البيانات (GDPR). جعلت معظمها الرفض أصعب من القبول، أو حددت مسبقًا الخيارات التي تفضل جمع البيانات.
الأمر لا يقتصر على توثيق المشكلة، بل ألهمت تلك الدراسة إيجاد حل. قام نفس الفريق ببناء Consent-O-Matic كأداة مفتوحة المصدر لتحقيق العدالة. يتعرف الامتداد على أكثر من 200 منصة لإدارة الموافقة (CMPs)، بما في ذلك الشركات العملاقة في هذا المجال مثل OneTrust و Cookiebot و TrustArc. عندما تصل إلى موقع ويب يستخدم أحد هذه الأنظمة، يبدأ Consent-O-Matic في العمل قبل أن تلاحظ حتى ظهور اللافتة.
قام المطورون بتحليل كيفية عمل أنظمة الموافقة هذه، ثم قاموا بتصميم استجابات تلقائية تعكس تفاعلات المستخدم الحقيقية. بدلاً من مجرد إخفاء النوافذ المنبثقة، مما قد يترك ملفات تعريف الارتباط للتتبع نشطة، يقوم Consent-O-Matic بالفعل بملء النماذج بناءً على تفضيلاتك المعلنة. سأتعمق في ذلك قريبًا.
يعمل الامتداد بصمت في الخلفية أثناء تصفحك بشكل طبيعي
قم بالتكوين مرة واحدة، ثم انسَ وجوده
يستغرق التثبيت بضع لحظات عبر Chrome و Firefox و Safari و Edge. بمجرد التثبيت، يطالبك Consent-O-Matic بتكوين كيفية عمله بناءً على ست فئات موافقة مستخلصة من تحليل الباحثين لمئات من نماذج الموافقة: التفضيلات والوظائف، والأداء والتحليلات، وتخزين المعلومات والوصول إليها، واختيار المحتوى وتقديمه، واختيار الإعلانات وتقديمها، وأغراض أخرى. تأتي كل فئة مع مفتاح تبديل وشرح باللغة العربية البسيطة.
أحتفظ فقط بخيار التفضيلات والوظائف مفعلاً، مما يسمح لمواقع الويب بتذكر إعدادات اللغة وتفاصيل تسجيل الدخول الخاصة بي. كل شيء آخر يبقى متوقفًا. الجمال يكمن في أنني اتخذت هذه الخيارات مرة واحدة، وهي الآن تطبق تلقائيًا كلما وصلت إلى موقع ويب به لافتة موافقة.
يقدم الامتداد وضعين للعرض. يمكنني تصغير النافذة المنبثقة إلى تراكب صغير في الزاوية أثناء معالجتها، أو إخفائها تمامًا. اخترت الخيار الأخير؛ لا أريد رؤية هذه اللافتات على الإطلاق. تظهر علامة اختيار صغيرة بجوار رمز الامتداد عندما يتعامل بنجاح مع نموذج الموافقة. إنه حل أكثر أناقة من محاولة حظر النوافذ المنبثقة الخاصة بالموافقة على ملفات تعريف الارتباط من خلال إعدادات المتصفح الأصلية وحدها.
كما ذكرت سابقًا، يتبع Consent-O-Matic مجموعة صارمة من القواعد التي يحتفظ بها مجتمع من المدافعين عن الخصوصية. يأتي الامتداد محملاً مسبقًا بقواعد للشركات العملاقة في هذا المجال مثل Facebook و AliExpress و Etsy و Instagram و Reddit، بالإضافة إلى المنصات المتخصصة التي تستخدمها المواقع الإخبارية والمتاجر الإلكترونية ومواقع الشركات. يتم تحديث قوائم القواعد تلقائيًا كل 22 إلى 48 ساعة، مما يضمن بقاء الامتداد محدثًا مع قيام مواقع الويب بتحديث أنظمة الموافقة الخاصة بها أو ظهور منصات جديدة. يمكنني أيضًا تشغيل تحديث يدويًا إذا واجهت لافتة لا يتم التعرف عليها. هذا التحديث التلقائي أمر بالغ الأهمية لأن إدارة الموافقة هي لعبة القط والفأر المتطورة. مع تطور لوائح الخصوصية وتعزيز الإنفاذ، تقوم مواقع الويب باستمرار بتحسين أنظمة الامتثال الخاصة بها.

وقتك أثمن من أن تضيعه على واجهات مُضللة
الآن، هل يعمل Consent-O-Matic بشكل مثالي في كل مرة؟ لا. أواجه أحيانًا نظامًا خاصًا لم يره الامتداد من قبل. عندما يحدث هذا، يظهر إشعار يسأل عما إذا كان “التعبئة التلقائية لـ GDPR لم تنجح” ويدعوني للإبلاغ عنه حتى يتمكن المجتمع من إصلاحه. يبلغ معدل نجاحي حوالي 90 بالمائة، وهو مرتفع بما يكفي لدرجة أن الراحة الذهنية تفوق بكثير النقرات اليدوية العرضية.
لذا، إذا كنت متعبًا من النقر اللانهائي، أو محبطًا من الأنماط المظلمة، أو ترغب في فرض تفضيلات الخصوصية الخاصة بك باستمرار عبر الويب، فإن Consent-O-Matic يستحق مكانًا دائمًا في متصفحك. قم بإعداده مرة واحدة، ثم انس الأمر.