كل بضع سنوات، يظهر شيء يعد بالقضاء على كلمات المرور نهائيًا. وفي كل بضع سنوات، تنجو كلمة المرور. مفاتيح المرور هي أحدث منافس، وبصراحة، قد تكون الأكثر مصداقية حتى الآن. عند تقييم كلمات المرور مقابل مفاتيح المرور والاختلافات بينهما، ستجد أن التشفير سليم. مقاومة التصيد الاحتيالي حقيقية. Apple و Google و Microsoft جميعهم مشاركون. يحتفل تحالف FIDO، حيث يعلن العديد من المدافعين عن الأمن أنه نعم، البديل الجديد لكلمة المرور هو في الواقع أكثر أمانًا.
إذًا لماذا لم أقم بالتبديل؟ لأنه تحت كل هذه الضجة، فإن مفاتيح المرور في الممارسة العملية تختلف اختلافًا كبيرًا عن مفاتيح المرور في النظرية. إذا كنت تشك في الضجيج، أو جربت مفاتيح المرور وخرجت مرتبكًا، فأنت لست وحدك، وأنت لست مخطئًا. إليك أسباب وجيهة لعدم ذهاب كلمات المرور الخاصة بك إلى أي مكان حتى الآن.
روابط سريعة
ما زلت مقيدًا بنظام بيئي لشخص ما – مجرد نظام مختلف
تغير الحارس، لكن الجدران لم تتغير
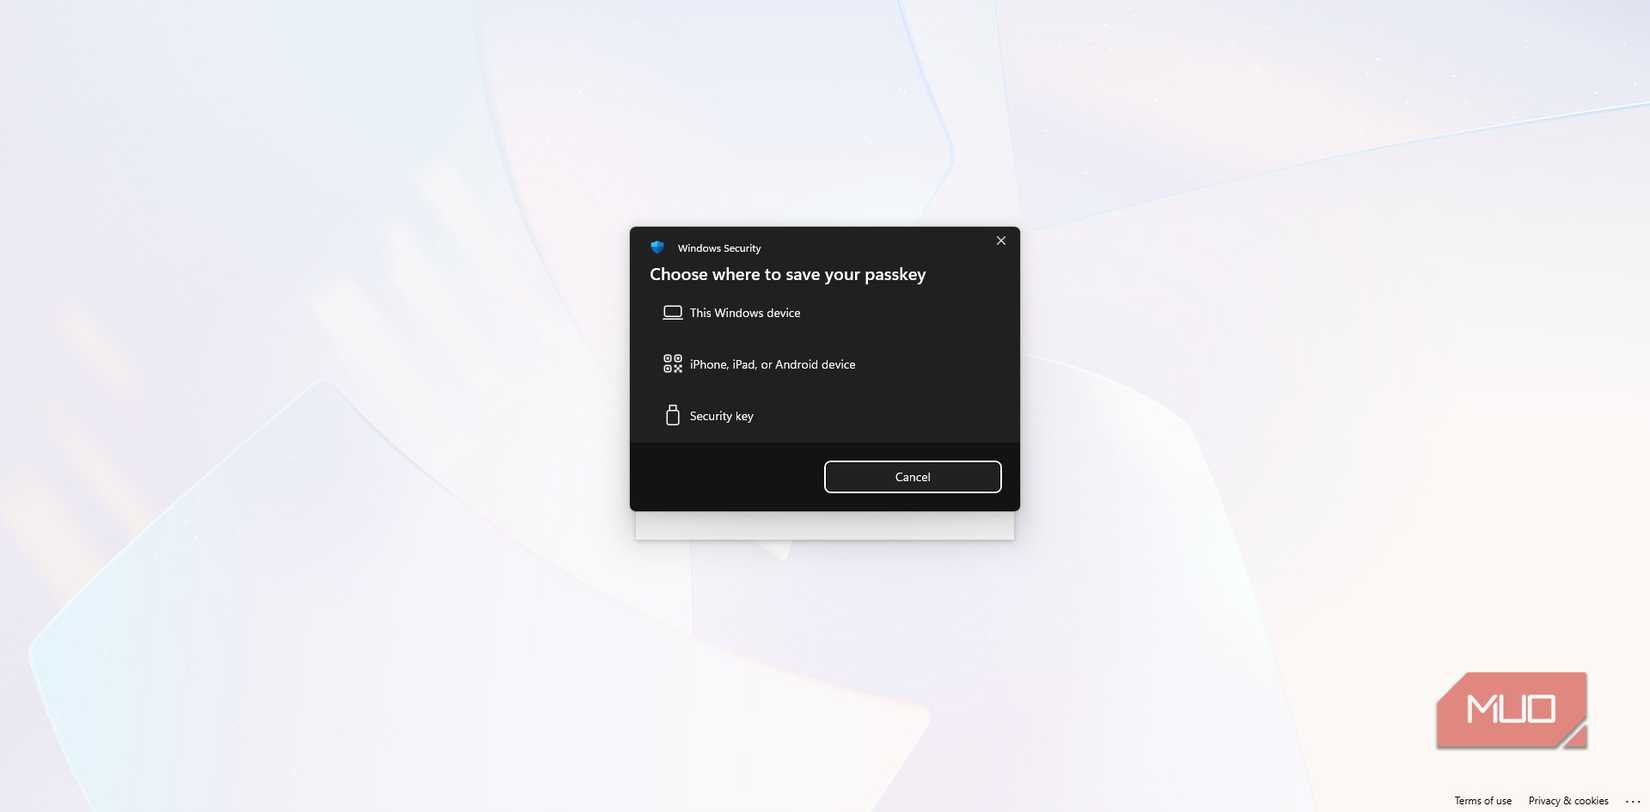
لطالما كان لكلمات المرور سر قذر: معظم الناس يعيدون استخدامها لأن تذكر كلمات مرور فريدة هو عمل إضافي عمليًا. كان من المفترض أن تقوم مفاتيح المرور بإصلاح ذلك عن طريق استبدال الأسرار المحفوظة بمفاتيح تشفير. وهي تفعل ذلك، ولكن لفترة طويلة، استبدلت فخًا بآخر: الإغلاق على نظام بيئي معين. هذا هو سبب تصميم مفاتيح المرور لتبسيط عمليات تسجيل الدخول، ومع ذلك لا يزال العديد من المستخدمين مرتبكين بشأن كيفية عملها عبر الأجهزة.
عندما تقوم بإنشاء مفتاح مرور على جهاز iPhone، فإنه يتم تعيينه افتراضيًا إلى iCloud Keychain. هذا سلس إذا كانت حياتك بأكملها تعمل على أجهزة Apple، ولكن حتى وقت قريب، كان الوصول إلى نفس الحسابات على جهاز Android أو Windows يتطلب حلولًا بديلة مرهقة، مثل مسح رموز QR. يعمل مدير كلمات مرور Google بالمثل، حيث يحافظ على مزامنة مفاتيح المرور الخاصة به بدقة داخل “الحديقة المسورة” لنظامي Android و Chrome. كان Windows Hello هو المعقل الأخير، حيث كان يقفل مفاتيح المرور تاريخيًا على جهاز فعلي واحد. ومع ذلك، اعتبارًا من أواخر عام 2025، قامت Microsoft أخيرًا بسد هذه الفجوة، حيث طرحت إمكانات مزامنة سحابية لـ Windows Hello تسمح لمفاتيح المرور بمتابعة المستخدمين عبر أجهزة Windows 11 المتعددة عبر حساب Microsoft الخاص بهم.
التحول الحقيقي نحو إمكانية النقل الحقيقية ظهر في أواخر عام 2024 وعام 2025. أصدر تحالف FIDO كلاً من بروتوكول تبادل بيانات الاعتماد (CXP) وتنسيق (CXF)، المصممين خصيصًا للسماح للمستخدمين بتصدير واستيراد مفاتيح المرور بشكل آمن بين مختلف مقدمي الخدمات. في حين أن كبار البائعين مثل Apple و Google قد بدأوا في تنفيذ واجهات برمجة التطبيقات الضرورية لهذا المعيار، إلا أنه لا يزال قيد التقدم بالنسبة للمستخدم العادي.
في الوقت الحالي، الحل الأكثر عملية لحياة متعددة المنصات هو اختيار مدير كلمات مرور تابع لجهة خارجية مثل NordPass أو Bitwarden الذي يدعم مفاتيح المرور عبر جميع أنظمة التشغيل. تعمل هذه الخدمات بشكل فعال على كسر “إغلاق النظام الأساسي” لشركات التكنولوجيا الكبرى. ومع ذلك، فقد تحول تبعيتك الأساسية: بدلاً من أن تكون مرتبطًا بـ Apple أو Google، فأنت الآن مرتبط ببائع أمان خاص. لم يختفِ الإغلاق؛ لقد تمت إعادة تسميته فقط – على الأقل حتى يجعل CXP التنقل بين هذه الخزائن سهلاً مثل نقل قائمة جهات الاتصال.
تتراوح تجربة الإعداد من السلاسة إلى الكابوسية
قد تختلف تجربتك بشكل كبير
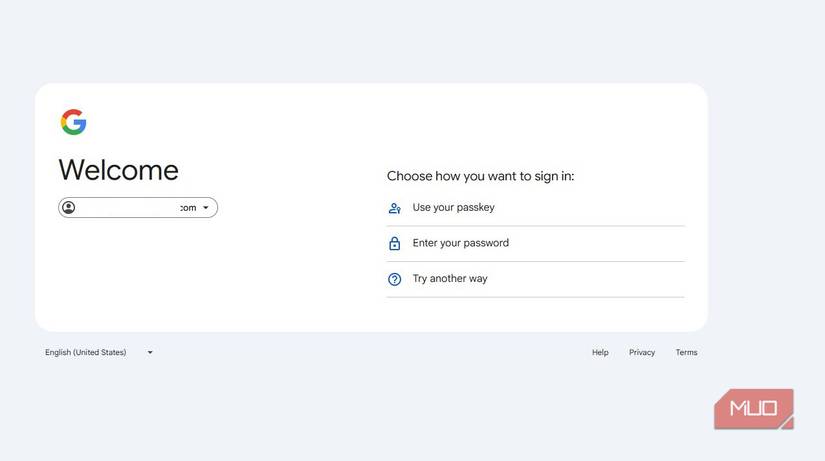
هناك نسخة من مفاتيح المرور أعتقد أنها ساحرة للغاية. أنت تلقي نظرة خاطفة على شاشتك، وتصادق ببصمة وجهك أو إصبعك، وتدخل. هذه النسخة موجودة بالتأكيد، وهذا هو بالضبط سبب عثورك على حجج مفادها أن كلمات المرور قد عفا عليها الزمن رسميًا وأنه يجب عليك القيام بهذه الخطوة. المشكلة هي أن هذه التجربة السلسة لا توجد في كل مكان، والفجوة بين أفضل وأسوأ التطبيقات يمكن أن تكون مزعجة.
خذ Stripe كمثال. قد تشعر أن إعداد مفتاح مرور هناك يشبه خوض دورة عقبات. تقوم بتسجيل الدخول باستخدام كلمة مرور، والبحث في طبقات إعدادات الأمان، وتأكيد المصادقة الثنائية، والتحقق من بريدك الإلكتروني، وبعد ذلك فقط يمكنك النقر فوق “إنشاء”. هذه الكثير من العقبات لشيء من المفترض أن يجعل الحياة أبسط. قارن ذلك بـ Target، الذي يمنح مفاتيح المرور رؤية مناسبة مباشرة على شاشة تسجيل الدخول، أو Nintendo، التي تدعمها تقنيًا ولكنها تضع الخيار أسفل حقل كلمة المرور المألوف الذي يملأه معظم الأشخاص تلقائيًا بدافع العادة.



فقدان جهازك يصبح نوعًا جديدًا تمامًا من حالات الطوارئ
نتمنى أن تستمتع بالتحدث إلى خدمة العملاء
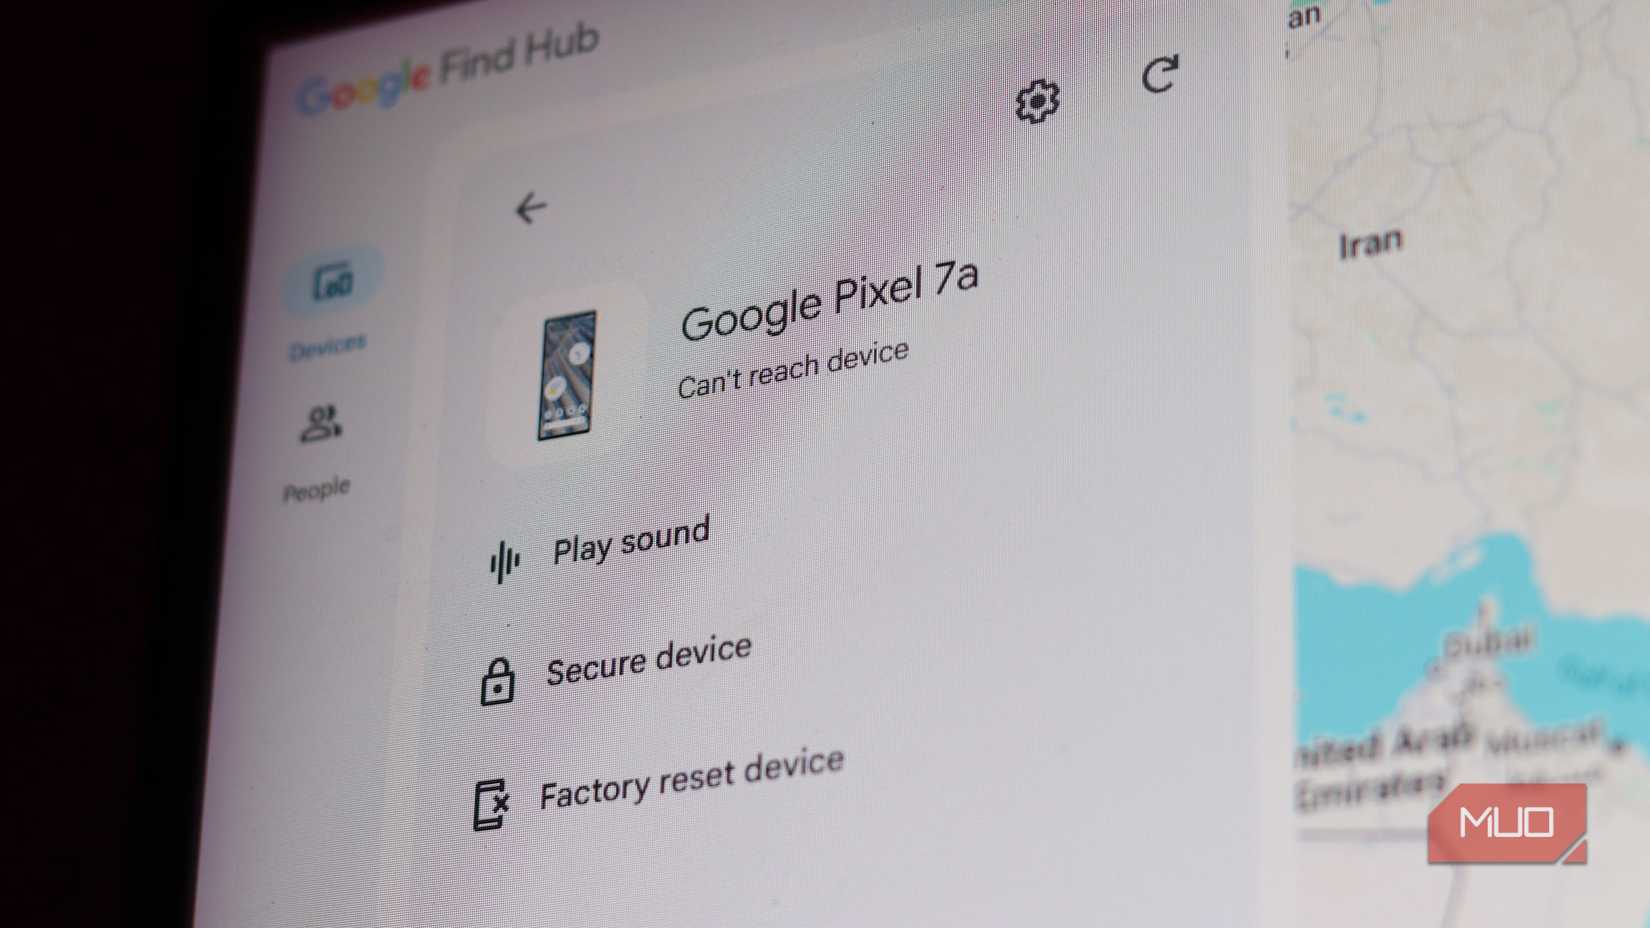
مع كلمات المرور، يكون فقدان هاتفك أمرًا مزعجًا للغاية ولكنه قابل للإدارة. يمكنك تسجيل الدخول في مكان آخر، والنقر على “نسيت كلمة المرور”، وإعادة التعيين عبر البريد الإلكتروني، واستعادة الوصول. إنه أمر غير سلس، ولكنه مألوف والأهم من ذلك، قابل للاسترداد. تغير مفاتيح المرور هذه الديناميكية، وتصبح شبكة الأمان أكثر تعقيدًا. بالمناسبة، يجب عليك إجراء هذا الفحص الأمني السريع للتأكد من أنه يمكنك استعادة حساب Gmail الخاص بك.
إذا كان مفتاح المرور مرتبطًا بالجهاز، ومرتبطًا بهاتف واحد أو مفتاح أمان فعلي، فإن فقدان هذا الجهاز أو كسره قد يؤدي إلى حظر وصولك إلى حسابات متعددة مرة واحدة إذا لم يكن هناك نسخة احتياطية في مكانها. يتجنب معظم الأشخاص ذلك عن طريق السماح لمفاتيح المرور الخاصة بهم بالمزامنة من خلال خدمة سحابية مثل iCloud Keychain أو Google Password Manager، لذلك فإن تحطم الهاتف ليس نهاية العالم. تبدأ المشكلة إذا فقدت الوصول إلى حساب السحابة بأكمله. في هذه المرحلة، يصبح الاسترداد أكثر تعقيدًا.
لكي نكون منصفين، لا تزال معظم الخدمات تحتفظ بمنافذ هروب تقليدية، مثل البريد الإلكتروني أو استرداد الرسائل النصية القصيرة. تقدم Google أيضًا رموز استرداد غير متصلة بالإنترنت وتقترح بشدة طباعتها أو تدوينها وتخزينها في مكان آمن. هناك مفارقة معينة في ذلك. إن مستقبل أمان تسجيل الدخول، في أكثر لحظاته هشاشة، يعتمد على قصاصة ورق موضوعة في درج.
أقوى نسخة احتياطية هي تكرار الجهاز. هذا يعني تسجيل مفتاح مرور ثانٍ على جهاز آخر أو أداة صغيرة منفصلة مثل YubiKey لضمان حصولك دائمًا على نسخة احتياطية مادية. إنه يعمل، ولكن نادرًا ما يتم تشجيعه. تتيح لك معظم الخدمات إضافة مفتاح مرور واحد، وإعلان الانتصار، وترك الباقي كتمرين للمستخدم. مفتاح مرور واحد هو إثبات للمفهوم. خطة الاسترداد هي النظام الحقيقي. في الوقت الحالي، معظم الناس لديهم الإثبات فقط.
كلمات المرور لا تزال مطلوبة في كل مكان، لذا فإن مفاتيح المرور تضيف خطوات إضافية
المزيد من العمل، نفس المخاطر، تسويق رائع
إليك الجزء الذي يميل تسويق مفاتيح المرور إلى تجاوزه: بالنسبة لمعظم الخدمات، فإن مفاتيح المرور هي إضافة، وليست بديلاً نظيفًا. يسمح عدد قليل من المتبنين الأوائل، مثل Microsoft، للمستخدمين بإزالة كلمات المرور الخاصة بهم تمامًا. يمكنك الآن التحول إلى استخدام حساب Microsoft بدون كلمة مرور عن طريق حذف كلمة المرور الخاصة بك من إعدادات الأمان والاعتماد فقط على القياسات الحيوية أو مفاتيح الأمان. ولكن معظم الخدمات الرئيسية، بما في ذلك Google و Amazon، لا تزال تتطلب وجود كلمة مرور تقليدية في الملف كحل احتياطي.
هذا يخلق منطقة وسطى محرجة. تقوم مفاتيح المرور بعمل رائع في إغلاق الباب أمام التصيد الاحتيالي، حيث لا يوجد شيء يمكن للمهاجم خداعك لتدخله. في الوقت نفسه، لا يزال حسابك مرتبطًا بنقطة ضعف قديمة. إذا تم اختراق قاعدة بيانات شركة وتسربت تجزئات كلمات المرور، فلا يهم أنك تقوم بتسجيل الدخول باستخدام مفتاح مرور الآن. كانت كلمة المرور الخاصة بك لا تزال موجودة على خوادمهم، في انتظار حدوث مشكلة.
حتى تتبع المزيد من الشركات خطى Microsoft وتزيل كلمات المرور تمامًا، فإننا عالقون في مرحلة انتقالية.
معجب، ولكن غير مقتنع
لا يشير أي من هذا إلى أن مفاتيح المرور هي طريق مسدود. تمثل التكنولوجيا نفسها تقدمًا ذا مغزى، وتمثل مقاومة التصيد الاحتيالي وحدها تحولًا كبيرًا في عالم تشير فيه Microsoft إلى حظر أكثر من 7000 هجوم يعتمد على كلمات المرور كل ثانية. التبني يتسارع أيضًا. وفقًا لـ Authsignal، بحلول عام 2025، شكلت مفاتيح المرور 62 بالمائة من تحديات المصادقة في مجموعات البيانات الواقعية الكبيرة، ويعرف ما يقرب من 57 بالمائة من المستخدمين بالفعل ما هو مفتاح المرور.
ومع ذلك، فإن “أفضل على الورق” و “جاهز للجميع” ليسا نفس المعيار. حتى تنتقل مفاتيح المرور بسلاسة عبر جميع أجهزتك ويمكن أن تحل محل كلمات المرور فعليًا بدلاً من الجلوس بشكل محرج فوقها، فإن الالتزام بكلمة مرور قوية وفريدة من نوعها والمصادقة الثنائية هي دعوة معقولة. كلمة المرور لم تمت بعد؛ إنها تنتظر فقط حتى ينتهي تحميل بديلها.